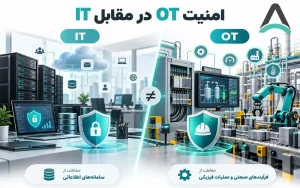
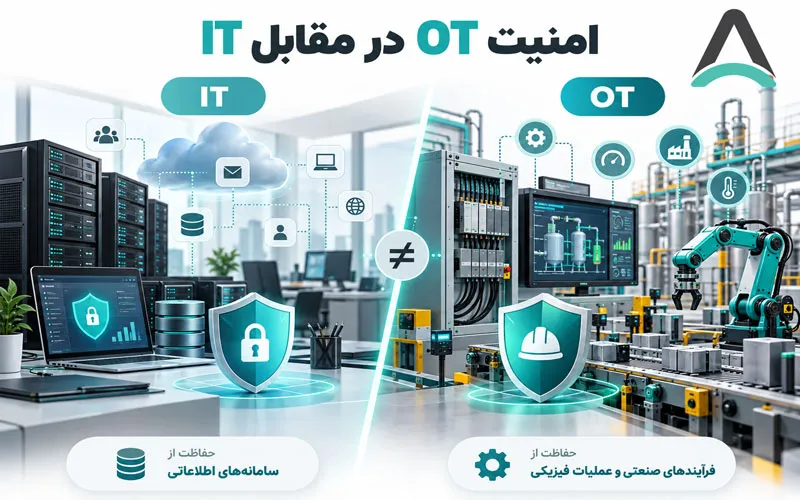
با افزایش اتصال تجهیزات صنعتی به شبکه های سازمانی، مراکز داده، سرویس های ابری و سامانه های مانیتورینگ، مرز میان فناوری اطلاعات و فناوری عملیاتی هر روز کمرنگ تر می شود. این اتصال مزایای زیادی برای سازمان ها ایجاد کرده است؛ از مانیتورینگ متمرکز و تحلیل داده گرفته تا مدیریت از راه دور و افزایش بهره وری. اما در مقابل، سطح حمله شبکه های صنعتی نیز افزایش یافته است. یکی از اشتباهات مهم در این شرایط، برخورد با امنیت شبکه های OT دقیقاً با همان رویکردی است که برای شبکه های IT استفاده می شود. اگرچه بسیاری از مفاهیم امنیت سایبری در هر دو محیط مشترک هستند، هدف، اولویت ها، معماری، محدودیت ها و حتی پیامد یک رخداد امنیتی در OT با IT تفاوت اساسی دارد.
در یک شبکه IT ممکن است یک حمله سایبری باعث افشای اطلاعات، اختلال در یک نرم افزار یا از دسترس خارج شدن یک سرویس شود. اما در محیط OT، همان حمله می تواند یک خط تولید را متوقف کند، تجهیزات فیزیکی را دچار اختلال کند یا حتی ایمنی کارکنان و محیط را تحت تأثیر قرار دهد. NIST نیز در راهنمای امنیت OT یعنی SP 800-82 Rev.3 تأکید می کند که امنیت این محیط ها باید با در نظر گرفتن الزامات خاص عملکرد، قابلیت اطمینان و ایمنی طراحی شود.
شبکه IT چیست؟
Information Technology یا IT شامل سیستم هایی است که وظیفه اصلی آن ها پردازش، ذخیره سازی و انتقال اطلاعات است. بخش بزرگی از زیرساخت فناوری اطلاعات سازمان ها در این دسته قرار می گیرد؛ از جمله:
- سرورها و ماشین های مجازی
- پایگاه های داده
- سیستم های مالی و اداری
- ایمیل
- Active Directory
- سامانه های ERP و CRM
- تجهیزات شبکه
- نرم افزارهای سازمانی
- زیرساخت Cloud
برای مثال اگر یک سرور پایگاه داده مورد حمله قرار بگیرد، مهم ترین نگرانی سازمان ممکن است افشای اطلاعات، تغییر داده ها یا از دسترس خارج شدن سرویس باشد. به همین دلیل در امنیت IT سه مفهوم اصلی معمولاً اهمیت زیادی دارند:
- Confidentiality محرمانگی: جلوگیری از دسترسی افراد غیرمجاز به اطلاعات.
- Integrityیکپارچگی: اطمینان از اینکه اطلاعات بدون مجوز تغییر نکرده اند.
- Availabilityدسترس پذیری: اطمینان از اینکه سیستم و اطلاعات در زمان مورد نیاز در دسترس هستند.
این سه مفهوم معمولاً با عنوان CIA Triad شناخته می شوند.
شبکه OT چیست؟
Operational Technology یا OT به سیستم ها و تجهیزاتی گفته می شود که با محیط فیزیکی در ارتباط هستند و وظیفه کنترل، نظارت یا ایجاد تغییر در یک فرایند فیزیکی را بر عهده دارند. بر اساس تعریف NIST، OT طیف گسترده ای از سیستم ها و تجهیزات قابل برنامه ریزی را شامل می شود که با محیط فیزیکی تعامل دارند؛ سیستم های کنترل صنعتی، اتوماسیون ساختمان و سیستم های حمل ونقل نمونه هایی از آن هستند. در محیط OT با تجهیزاتی مانند موارد زیر روبه رو هستیم:
- PLC
- SCADA
- DCS
- HMI
- RTU
- سنسورها
- Actuatorها
- تجهیزات کنترل خطوط تولید
- سیستم های مدیریت ساختمان
- تجهیزات نیروگاهی و زیرساخت های انرژی
بنابراین تفاوت مهم اینجاستIT با اطلاعات سروکار دارد؛ OT علاوه بر اطلاعات، مستقیماً با دنیای فیزیکی در ارتباط است. این تفاوت تقریباً تمام تصمیم های امنیتی بعدی را تحت تأثیر قرار می دهد.
مهم ترین تفاوت امنیت IT و OT چیست؟
فرض کنید یک کامپیوتر کارمند سازمان آلوده شود. ممکن است بتوان سیستم را از شبکه خارج کرد، سیستم عامل آن را به روزرسانی کرد، آنتی ویروس نصب کرد یا حتی دستگاه را برای مدتی خاموش کرد. حالا همین رویکرد را برای PLC مسئول کنترل یک خط تولید تصور کنید.
- آیا می توان PLC را در هر زمانی Restart کرد؟
- آیا می توان بدون بررسی Firmware آن را Update کرد؟
- آیا می توان یک Agent امنیتی روی آن نصب کرد؟
- آیا می توان برای بررسی آسیب پذیری آن Active Scan سنگین اجرا کرد؟
در بسیاری از محیط های صنعتی پاسخ این سؤال ها منفی است. به همین دلیل امنیت OT صرفاً نسخه صنعتی امنیت IT نیست.
1. تفاوت در اولویت های امنیتی
در بسیاری از سیستم های IT، حفاظت از اطلاعات یکی از بالاترین اولویت هاست. اما در OT موضوع متفاوت است. در یک کارخانه، نیروگاه یا زیرساخت حیاتی ممکن است تداوم عملکرد فرایند و ایمنی انسان ها از محرمانگی اطلاعات مهم تر باشد.به همین دلیل در طراحی امنیت OT مفاهیمی مانند موارد زیر اهمیت زیادی دارند:
- Safety: آیا رخداد سایبری می تواند ایمنی افراد یا تجهیزات را تهدید کند؟
- Availability: آیا سیستم کنترل در تمام زمان مورد نیاز در دسترس خواهد بود؟
- Reliability: آیا سیستم می تواند بدون اختلال فرایند فیزیکی را کنترل کند؟
- Integrity: آیا فرمان هایی که برای تجهیزات ارسال می شوند معتبر هستند؟
در نتیجه یک تصمیم امنیتی که در IT کاملاً منطقی است ممکن است در OT ریسک عملیاتی ایجاد کند.
2. طول عمر تجهیزات در OT بسیار بیشتر است
در زیرساخت IT تعویض یک سرور یا سیستم عامل قدیمی موضوع غیرعادی ای نیست. اما تجهیزات صنعتی ممکن است برای ۱۰، ۱۵ یا حتی بیش از ۲۰ سال مورد استفاده قرار گیرند. در نتیجه ممکن است در یک شبکه صنعتی با تجهیزاتی مواجه شویم که:
- سیستم عامل قدیمی دارند
- Firmware آن ها دیگر پشتیبانی نمی شود
- قابلیت های امنیتی جدید ندارند
- از پروتکل های قدیمی استفاده می کنند
- امکان نصب ابزارهای امنیتی روی آن ها وجود ندارد
در این شرایط سازمان نمی تواند صرفاً با توصیه سیستم را Update کنید مشکل را حل کند. گاهی لازم است از روش های جبرانی مانند Segmentation، Firewall، کنترل دسترسی و مانیتورینگ شبکه استفاده شود.
3. Patch Management در OT متفاوت است
در شبکه IT نصب Patch یکی از اقدامات پایه امنیتی است. اما در OT اعمال Patch بدون بررسی می تواند باعث اختلال در تولید شود. قبل از نصب یک Patch ممکن است لازم باشد بررسی شود:
- آیا Vendor آن را تأیید کرده است؟
- آیا با نرم افزار SCADA سازگار است؟
- آیا روی HMI تأثیر می گذارد؟
- آیا Restart لازم دارد؟
- آیا امکان تست در محیط آزمایشگاهی وجود دارد؟
- چه زمانی Maintenance Window وجود دارد؟
بنابراین Patch Management در محیط صنعتی باید با Change Management و فرایند بهره برداری هماهنگ باشد.
4. شبکه OT را نمی توان همیشه مانند IT اسکن کرد
یکی از روش های رایج برای شناسایی تجهیزات و آسیب پذیری ها در IT استفاده از Active Scanning است. اما ارسال حجم زیادی از Requestها یا Packetهای غیرعادی به یک تجهیز صنعتی قدیمی ممکن است رفتار پیش بینی نشده ای ایجاد کند. به همین دلیل در بسیاری از محیط های OT از روش های Passive Monitoring استفاده می شود. در این مدل، ترافیک شبکه مشاهده و تحلیل می شود بدون اینکه ابزار مانیتورینگ مستقیماً حجم زیادی از درخواست ها را به تجهیزات ارسال کند.
این روش امکان شناسایی مواردی مانند:
- ارتباط تجهیزات
- پروتکل های صنعتی
- تغییر رفتار شبکه
- ارتباطات غیرعادی
- دستگاه های جدید
را با ریسک عملیاتی کمتری فراهم می کند.
5. Segmentation در OT اهمیت بسیار بیشتری دارد
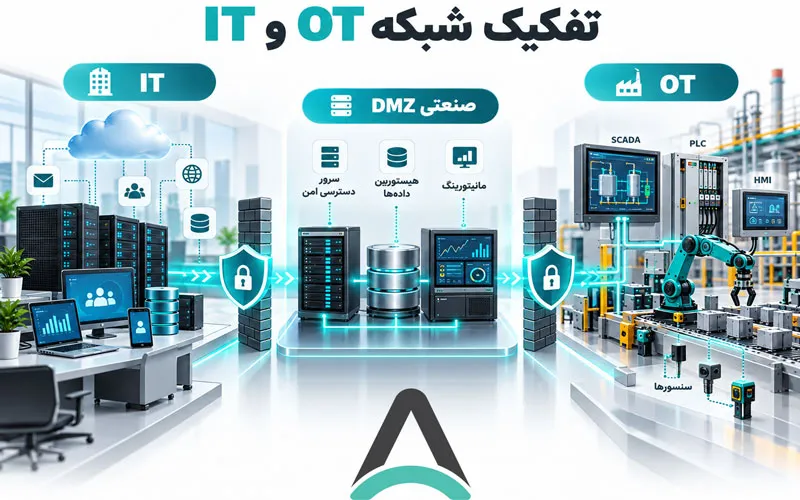
- یکی از خطرناک ترین معماری ها در شبکه های صنعتی، قرار دادن تمام تجهیزات در یک شبکه Flat است. در چنین شبکه ای اگر یک سیستم آلوده شود، مهاجم ممکن است بتواند به بخش های حساس تر شبکه حرکت کند. به همین دلیل جداسازی IT و OT یکی از اصول مهم معماری امنیت صنعتی است. یک ساختار مناسب می تواند تقریباً به این شکل باشد:
- Enterprise IT
- Firewall
- Industrial DMZ
- Firewall
- OT Network
- Control Systems
- PLC / RTU / Field Devices
هدف این ساختار ایجاد چندین مرز امنیتی است تا دسترسی مستقیم از شبکه سازمانی یا اینترنت به تجهیزات کنترل صنعتی محدود شود. استاندارد IEC 62443 نیز امنیت سیستم های اتوماسیون و کنترل صنعتی را به صورت یک موضوع چرخه عمر و ترکیبی از کنترل های فنی، سازمانی و فرایندی در نظر می گیرد.
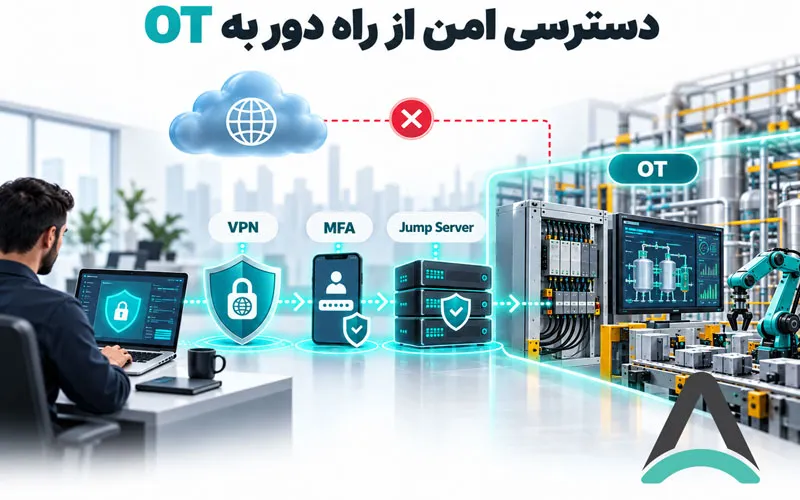
6. Remote Access یکی از نقاط پرریسک OT است
یکی از چالش های مهم شبکه های صنعتی، دسترسی از راه دور پیمانکاران، Vendorها و تیم های نگهداری است. برای مثال ممکن است یک شرکت سازنده تجهیزات نیاز داشته باشد برای عیب یابی به PLC یا HMI متصل شود. مشکل زمانی ایجاد می شود که این دسترسی از طریق روش هایی مانند موارد زیر برقرار شده باشد:
- Remote Desktop مستقیم
- VPN بدون MFA
- حساب های Shared
- رمز عبور ثابت
- دسترسی دائمی پیمانکار
- اتصال مستقیم تجهیزات به اینترنت
CISA نیز در توصیه های امنیتی خود برای OT صراحتاً حذف اتصال مستقیم تجهیزات OT به اینترنت عمومی را از اقدامات اصلی کاهش ریسک معرفی کرده است. راهکار مناسب تر استفاده از معماری کنترل شده ای شامل مواردی مانند: VPN + MFA + Jump Server + محدودیت زمانی + ثبت Session است. در چنین مدلی دسترسی Vendor تنها زمانی فعال می شود که واقعاً به آن نیاز وجود دارد و فعالیت او نیز قابل ردیابی است.
7. Asset Inventory در OT حیاتی است
یکی از مشکلات رایج سازمان ها این است که حتی تصویر دقیقی از تجهیزات OT خود ندارند. ممکن است مشخص نباشد:
- چند PLC در شبکه وجود دارد؟
- Firmware آن ها چیست؟
- چه سیستم هایی با PLC ارتباط دارند؟
- چه کسی مالک هر تجهیز است؟
- چه Vendorی از آن پشتیبانی می کند؟
- کدام تجهیزات Critical هستند؟
- چه سرویس هایی به آن ها وابسته اند؟
بدون Asset Inventory عملاً مدیریت امنیت بسیار دشوار می شود. نمی توان از تجهیزی محافظت کرد که سازمان از وجود یا اهمیت آن اطلاع دقیقی ندارد. به همین دلیل Asset Discovery و Asset Inventory باید از مراحل اولیه برنامه امنیت OT باشند.
8. مانیتورینگ در OT فقط بررسی CPU و RAM نیست
در شبکه IT معمولاً پارامترهایی مانند موارد زیر مانیتور می شوند:
- CPU
- RAM
- Disk
- Network
- Service Availability
- Log
اما در محیط OT علاوه بر سلامت تجهیزات IT باید رفتار فرایند و ارتباط تجهیزات صنعتی نیز بررسی شود. برای مثال:
- آیا PLC با سیستمی ارتباط برقرار کرده که قبلاً هرگز با آن ارتباط نداشته است؟
- آیا یک Engineering Workstation خارج از زمان معمول به PLC متصل شده؟
- آیا Configuration یک تجهیز تغییر کرده است؟
- آیا یک Protocol صنعتی از بخش غیرمنتظره ای از شبکه مشاهده شده است؟
- آیا حجم ارتباط میان دو Zone تغییر غیرعادی داشته؟
در نتیجه مانیتورینگ OT باید علاوه بر Availability بتواند Anomaly و رفتار غیرعادی شبکه صنعتی را نیز شناسایی کند.
9. پاسخ به رخداد در OT متفاوت است
فرض کنید SOC تشخیص دهد یک سرور IT آلوده شده است. یکی از اقدامات ممکن می تواند Isolation سریع آن سرور باشد. اما اگر همان سیستم بخشی از یک فرایند صنعتی باشد، قطع فوری آن ممکن است باعث توقف فرایند شود. بنابراین Incident Response در OT باید با همکاری چند تیم انجام شود:
- تیم امنیت
- تیم شبکه
- تیم OT
- تیم بهره برداری
- تیم نگهداری
- Vendor تجهیزات
- مسئولان ایمنی
10. Backup در OT فقط Backup اطلاعات نیست
در محیط های IT معمولاً از Database، File Server و Virtual Machine نسخه پشتیبان تهیه می شود. اما در OT اقلام دیگری نیز باید در برنامه Backup قرار گیرند:
- PLC Logic
- Firmware
- HMI Configuration
- SCADA Configuration
- DCS Configuration
- Network Configuration
- Firewall Rules
- Engineering Files
- Historian Data
حتی وجود Backup کافی نیست. سازمان باید مطمئن شود که در زمان حادثه واقعاً می تواند تجهیزات را از روی نسخه های پشتیبان بازیابی کند. بنابراین Recovery Test بخش مهمی از امنیت OT است.
تهدیدهای رایج امنیت شبکه OT
شبکه های صنعتی می توانند با طیف گسترده ای از تهدیدها مواجه شوند. از مهم ترین آن ها می توان به موارد زیر اشاره کرد:
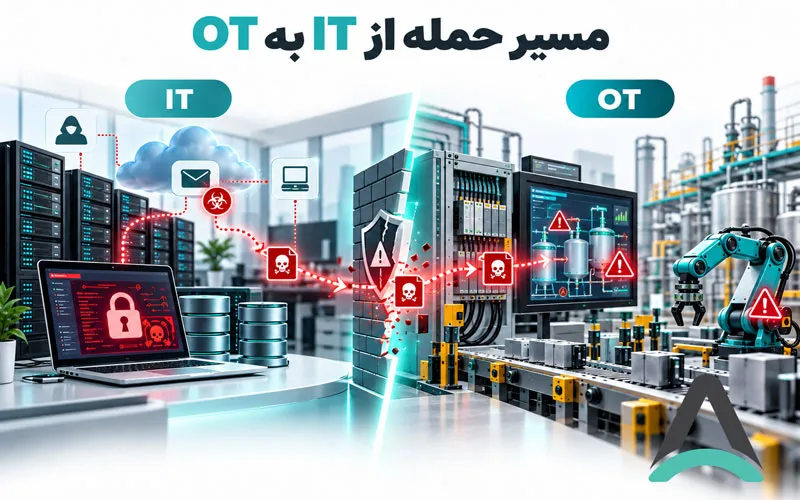
- Ransomware: باج افزار ممکن است ابتدا شبکه IT را آلوده کند و سپس از طریق ارتباط موجود میان IT و OT به محیط صنعتی برسد.
- دسترسی Remote ناامن: حساب های Vendor یا Remote Accessهای قدیمی می توانند مسیر ورود مهاجم باشند.
- تجهیزات Legacy:سیستم های قدیمی ممکن است دارای آسیب پذیری هایی باشند که Patch مناسبی برای آن ها وجود ندارد.
- USB و تجهیزات قابل حمل: یک لپ تاپ مهندسی یا حافظه USB آلوده می تواند بدافزار را وارد شبکه ای کند که حتی اینترنت ندارد.
- Credential Theft: سرقت حساب های کاربری می تواند امکان دسترسی به Engineering Workstation یا سیستم های کنترل را ایجاد کند.
- Misconfiguration: یک Firewall Rule اشتباه یا باز بودن یک Port غیرضروری می تواند سطح حمله را به شدت افزایش دهد.
- حرکت از IT به OT: اگر میان دو شبکه Segmentation مناسبی وجود نداشته باشد، نفوذ به IT می تواند نقطه شروع حمله به OT باشد.
آیا Air Gap شبکه OT را امن می کند؟
گاهی تصور می شود اگر شبکه صنعتی از اینترنت جدا باشد، دیگر نیازی به نگرانی امنیتی وجود ندارد. این فرض صحیح نیست. حتی شبکه ای که مستقیماً به اینترنت متصل نیست ممکن است از طریق موارد زیر در معرض تهدید قرار بگیرد:
- USB
- لپ تاپ مهندسان
- Vendor Laptop
- تجهیزات جدید
- Remote Maintenance
- ارتباط موقت با شبکه IT
- به روزرسانی نرم افزار و Firmware
- خطای انسانی
بنابراین Air Gap به تنهایی یک استراتژی امنیتی کامل نیست.
مقایسه امنیت IT و OT
| ویژگی | IT | OT |
| هدف اصلی | پردازش و حفاظت از اطلاعات | کنترل فرایند فیزیکی |
| اولویت | محرمانگی، یکپارچگی، دسترس پذیری | ایمنی، دسترس پذیری، قابلیت اطمینان، یکپارچگی |
| طول عمر تجهیزات | معمولاً کوتاه تر | معمولاً بسیار طولانی تر |
| Patch | نسبتاً منظم | نیازمند بررسی و هماهنگی عملیاتی |
| Restart | اغلب امکان پذیر | ممکن است باعث توقف فرایند شود |
| Active Scan | رایج | باید با احتیاط انجام شود |
| Endpoint Security | گسترده | محدود یا غیرقابل نصب روی برخی تجهیزات |
| پیامد حمله | از دست رفتن اطلاعات یا سرویس | امکان تأثیر بر فرایند فیزیکی |
| Change Management | مهم | بسیار حیاتی |
| Availability | مهم | در بسیاری از محیط ها حیاتی |
معماری مناسب برای امنیت OT چگونه است؟
هیچ محصول واحدی نمی تواند امنیت OT را تأمین کند. امنیت شبکه صنعتی باید لایه ای طراحی شود. یک برنامه مناسب می تواند شامل این مراحل باشد:
- شناسایی دارایی ها: ابتدا باید تجهیزات، ارتباطات و وابستگی های شبکه مشخص شوند
- طبقه بندی دارایی های حیاتی: همه تجهیزات اهمیت یکسانی ندارند. سیستم های Critical باید مشخص شوند.
- Network Segmentation: شبکه های IT و OT باید به Zoneهای مشخص تقسیم شوند.
- کنترل دسترسی: اصل Least Privilege برای کاربران، پیمانکاران و سرویس ها اجرا شود.
- ایمن سازی Remote Access: استفاده از MFA، VPN، Jump Server و Session Logging توصیه می شود.
- مانیتورینگ مداوم ترافیک، رخدادها و رفتار غیرعادی تجهیزات باید قابل مشاهده باشد.
- مدیریت آسیب پذیری:Vulnerability Management باید با محدودیت های تجهیزات صنعتی هماهنگ شود.
- . Backup و Recovery: از Configuration و Logic تجهیزات حیاتی نسخه پشتیبان معتبر وجود داشته باشد.
- Incident Response: سناریوهای حمله باید از قبل تعریف و تمرین شوند.
- مدیریت تغییرات: هر تغییر در شبکه یا تجهیزات OT باید قابل ردیابی و کنترل شده باشد.
نقش مانیتورینگ در امنیت OT
یکی از مهم ترین پایه های امنیت OT، داشتن Visibility مناسب است. اگر سازمان نداند در شبکه چه اتفاقی در حال رخ دادن است، حتی بهترین Firewall نیز نمی تواند تمام تهدیدها را متوقف کند. مانیتورینگ مناسب باید بتواند به سؤالاتی مانند این پاسخ دهد:
- کدام تجهیزات در شبکه فعال هستند؟
- چه تجهیزی با چه تجهیز دیگری ارتباط دارد؟
- چه تغییری در وضعیت شبکه رخ داده است؟
- آیا ارتباط جدیدی ایجاد شده؟
- آیا یک سرویس حیاتی از دسترس خارج شده؟
- آیا رفتار یکی از تجهیزات نسبت به الگوی عادی تغییر کرده است؟
اما نکته مهم این است که صرف داشتن ابزار مانیتورینگ به معنی داشتن امنیت نیست. Alert زمانی ارزشمند است که به یک فرایند عملیاتی منتهی شود:
Detection → Alert → Analysis → Incident → Action → Recovery
اگر هزاران Alert تولید شود ولی هیچ کس مسئول تحلیل و اقدام روی آن ها نباشد، ابزار مانیتورینگ به تنهایی نمی تواند مشکل را حل کند.
اشتباهات رایج در امنیت OT
چند تصور اشتباه در بسیاری از سازمان ها تکرار می شود:
- شبکه OT اینترنت ندارد، پس امن است. اتصال اینترنت تنها یکی از مسیرهای حمله است.
- Firewall داریم، بنابراین شبکه OT امن است. Firewall فقط یکی از لایه های دفاعی است.
- همه تجهیزات را Patch می کنیم و مشکل حل می شود. Patch بدون بررسی Compatibility ممکن است خودش باعث اختلال شود.
- همان سیاست امنیت IT را روی OT اجرا می کنیم. محدودیت های عملیاتی اجازه چنین کاری را همیشه نمی دهند.
- اگر تجهیزات کار می کنند، نیازی به بررسی امنیتی ندارند. عملکرد صحیح یک تجهیز نشان دهنده امن بودن آن نیست.
IT و OT باید با یکدیگر همکاری کنند
یکی از عوامل مهم در موفقیت امنیت OT، از بین بردن شکاف میان تیم های IT و OT است. تیم IT معمولاً تخصص بیشتری در حوزه هایی مانند شبکه، امنیت سایبری، Identity Management و Monitoring دارد. تیم OT نیز شناخت عمیق تری از فرایند صنعتی، تجهیزات، محدودیت های عملیاتی و پیامد تغییرات دارد. امنیت واقعی زمانی ایجاد می شود که این دو دانش در کنار یکدیگر قرار بگیرند. اجرای یک کنترل امنیتی بدون شناخت فرایند صنعتی می تواند خطرناک باشد و در مقابل، نادیده گرفتن تهدیدهای سایبری به دلیل نگرانی از ایجاد تغییر نیز ریسک قابل توجهی ایجاد می کند. بنابراین تصمیم های امنیتی OT باید نتیجه همکاری امنیت، شبکه و بهره برداری صنعتی باشند.
جمع بندی
شبکه های IT و OT هر دو در معرض تهدیدهای سایبری قرار دارند، اما نمی توان برای امنیت آن ها دقیقاً از یک نسخه مشترک استفاده کرد. در محیط IT عمده تمرکز روی حفاظت از اطلاعات و سرویس هاست؛ در حالی که در OT یک حمله سایبری می تواند مستقیماً روی تجهیزات، تولید، زیرساخت و حتی ایمنی انسان ها تأثیر بگذارد. به همین دلیل امنیت OT باید با در نظر گرفتن ویژگی های خاص محیط صنعتی طراحی شود Asset Visibility، Network Segmentation، کنترل Remote Access، مانیتورینگ مستمر، مدیریت آسیب پذیری، Backup، Incident Response و Change Management اجزای اصلی این رویکرد هستند. استانداردهایی مانند NIST SP 800-82 و خانواده IEC 62443 نیز بر همین موضوع تأکید دارند: امنیت OT باید متناسب با الزامات عملیاتی، قابلیت اطمینان و ایمنی سیستم های صنعتی طراحی شود.