جنگ فقط ساختمان ها، جاده ها و زیرساخت های فیزیکی را تهدید نمی کند. در دنیایی که بخش بزرگی از فعالیت های اقتصادی و خدمات عمومی به فناوری اطلاعات وابسته است، اختلال در یک مرکز داده، قطع ارتباطات یا از دست رفتن اطلاعات می تواند فعالیت یک سازمان را برای ساعت ها، روزها یا حتی هفته ها متوقف کند. جنگ 40 روزه سال 2026 در منطقه، این واقعیت را بیش از گذشته آشکار کرد. سازمان هایی که تا پیش از آن، خرابی تجهیزات یا حملات باج افزاری را مهم ترین سناریوهای بحران می دانستند، با شرایطی مواجه شدند که در آن دسترسی به اینترنت، زیرساخت های ارتباطی، خدمات ابری و حتی محل نگهداری تجهیزات ممکن بود هم زمان تحت تأثیر قرار بگیرد. در جریان این درگیری ها، اختلال گسترده اینترنت در ایران و حملات سایبری مرتبط با جنگ، نشان دادند که بحران فناوری اطلاعات لزوماً از داخل اتاق سرور آغاز نمی شود. طبق گزارش واحد تحقیقاتی Unit 42، اختلال تقریباً کامل اینترنت ایران تا زمان آغاز بازگشایی محدود دسترسی در 17 آوریل 2026، حدود 47 روز ادامه داشت. این رویداد یک سؤال اساسی را پیش روی مدیران سازمان ها قرار داد:
اگر فردا زیرساخت اصلی سازمان شما از دسترس خارج شود، چه مدت طول می کشد تا بتوانید اطلاعات و سرویس های حیاتی خود را بازیابی کنید؟
پاسخ این سؤال تنها به داشتن نسخه پشتیبان وابسته نیست. آنچه در شرایط بحرانی اهمیت دارد، توانایی سازمان برای بازگرداندن اطلاعات، راه اندازی مجدد سامانه ها و ادامه ارائه خدمات است.
وقتی بحران از خرابی یک سرور فراتر می رود.
تا چند سال پیش، بسیاری از سازمان ها برنامه بازیابی اطلاعات خود را بر اساس اتفاقات نسبتاً محدودی طراحی می کردند؛ اتفاقاتی مانند خرابی هارددیسک، خطای انسانی، حذف تصادفی فایل ها یا آسیب دیدن سیستم عامل یک سرور. در چنین شرایطی، معمولاً زیرساخت اصلی همچنان در دسترس است و تیم فناوری اطلاعات می تواند با جایگزینی تجهیزات یا بازیابی اطلاعات از نسخه پشتیبان، مشکل را برطرف کند. اما جنگ شرایط متفاوتی ایجاد می کند.
تصور کنید یک شرکت بیمه، بانک یا مجموعه خدماتی، تمامی اطلاعات مشتریان و سامانه های عملیاتی خود را در یک مرکز داده نگهداری می کند. در وضعیت عادی، این مرکز داده از برق اضطراری، تجهیزات شبکه افزونه و سامانه های پشتیبان گیری برخوردار است. حال اگر ارتباطات منطقه برای چند روز قطع شود یا مرکز داده به دلایل فیزیکی و امنیتی از دسترس خارج شود، چه اتفاقی می افتد؟ ممکن است سرورها سالم باشند و نسخه های پشتیبان نیز بدون مشکل تهیه شده باشند، اما کارکنان نتوانند به هیچ کدام دسترسی پیدا کنند. این همان نقطه ای است که تفاوت میان داشتن بکاپ و آمادگی برای بازیابی بحران مشخص می شود.
درس اول: داشتن نسخه پشتیبان به معنای آمادگی برای بحران نیست
یکی از مهم ترین درس هایی که سازمان ها باید از جنگ بگیرند، این است که وجود نسخه پشتیبان به تنهایی تضمین کننده بازیابی اطلاعات نیست. ممکن است یک سازمان هر شب از تمامی ماشین های مجازی و پایگاه های داده خود نسخه پشتیبان تهیه کند و گزارش موفقیت عملیات بکاپ را نیز دریافت کند. اما اگر هیچ گاه فرآیند بازیابی این اطلاعات را آزمایش نکرده باشد، در زمان بحران با مشکلات پیش بینی نشده ای روبه رو خواهد شد.
برای مثال، ممکن است فایل های پشتیبان سالم باشند اما بازیابی آن ها به دلیل نبود فضای ذخیره سازی کافی، وابستگی به سرویس های احراز هویت یا در دسترس نبودن کلیدهای رمزنگاری امکان پذیر نباشد. از طرف دیگر، بازیابی اطلاعات تنها بخشی از مسیر بازگشت به شرایط عادی است. یک سامانه ممکن است پس از بازیابی پایگاه داده همچنان به دلیل نبود سرویس DNS، شبکه، گواهی های امنیتی یا سایر وابستگی های نرم افزاری قابل استفاده نباشد. بنابراین سازمان ها باید علاوه بر تهیه نسخه پشتیبان، از قابلیت بازیابی کامل سرویس های خود نیز اطمینان حاصل کنند.
بکاپ زمانی ارزش واقعی پیدا می کند که بتوان از آن برای بازگرداندن یک سرویس عملیاتی استفاده کرد.
درس دوم: محل نگهداری اطلاعات به اندازه خود اطلاعات اهمیت دارد.
یکی از اشتباهات رایج در طراحی زیرساخت فناوری اطلاعات، نگهداری تمامی نسخه های اطلاعات در یک موقعیت جغرافیایی است. برای مثال، سازمانی را در نظر بگیرید که اطلاعات اصلی خود را روی یک ذخیره ساز نگهداری می کند و نسخه پشتیبان را نیز روی ذخیره ساز دیگری در همان ساختمان قرار می دهد. این طراحی می تواند در برابر خرابی یک تجهیز مؤثر باشد، اما در برابر حوادثی که کل ساختمان یا مرکز داده را تحت تأثیر قرار می دهند، حفاظت کافی ایجاد نمی کند. جنگ، آتش سوزی گسترده، آسیب های فیزیکی و قطعی طولانی مدت زیرساخت های ارتباطی از جمله شرایطی هستند که ممکن است هم زمان سیستم اصلی و نسخه پشتیبان را غیرقابل دسترس کنند. به همین دلیل، استفاده از موقعیت جغرافیایی دوم برای نگهداری اطلاعات و بازیابی سرویس ها اهمیت زیادی دارد.
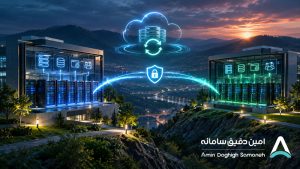
نمونه ای از معماری مناسب برای بازیابی بحران.
- سایت اصلی
سرویس های عملیاتی و پایگاه داده
- سایت بازیابی بحران
زیرساخت مستقل و نسخه های بازیابی
همگام سازی کنترل شده و ارتباط امن
- نسخه پشتیبان مستقل و محافظت شده
نسخه آفلاین یا تغییرناپذیر، جدا از محیط عملیاتی
دیاگرام مفهومی است؛ سطح استقلال، فاصله جغرافیایی و نوع ارتباط باید بر اساس ریسک و نیاز هر سازمان تعیین شود. این موقعیت دوم می تواند یک مرکز داده دیگر، زیرساخت ابری مستقل یا ترکیبی از راهکارهای مختلف باشد. البته صرف وجود دو مرکز داده کافی نیست؛ اگر هر دو به یک مسیر ارتباطی، منبع تغذیه یا سامانه مدیریت مشترک وابسته باشند، همچنان ممکن است یک حادثه هر دو را مختل کند. هدف از ایجاد سایت بازیابی بحران این نیست که صرفاً نسخه دیگری از اطلاعات وجود داشته باشد، بلکه باید امکان ادامه فعالیت سازمان در صورت از دست رفتن سایت اصلی فراهم شود.
درس سوم: قطعی ارتباطات می تواند به اندازه نابودی اطلاعات خطرناک باشد.
یکی از تجربه های مهم جنگ، اختلال گسترده در دسترسی به اینترنت و سرویس های ارتباطی بود. در چنین شرایطی، حتی سازمان هایی که اطلاعات خود را از دست نداده اند، ممکن است نتوانند فعالیت عادی داشته باشند. سامانه های وابسته به سرویس های ابری خارجی، پلتفرم های ارتباطی و زیرساخت های احراز هویت خارج از شبکه سازمان، با محدودیت جدی مواجه می شوند. فرض کنید اطلاعات یک سازمان روی زیرساخت ابری نگهداری می شود و از نظر فنی کاملاً سالم است. اگر ارتباط سازمان با آن زیرساخت قطع شود، سالم بودن اطلاعات لزوماً به معنای امکان استفاده از آن ها نیست. به همین دلیل، برنامه بازیابی بحران باید سناریوهای قطع ارتباط را نیز پوشش دهد.
برای سازمان هایی که ارائه خدمات مستمر برای آن ها ضروری است، بررسی امکان فعالیت از طریق شبکه داخلی، مسیرهای ارتباطی مستقل و نگهداری نسخه های قابل بازیابی در زیرساخت های قابل دسترس، اهمیت زیادی دارد. همچنین باید مشخص باشد کدام سرویس ها بدون اتصال به اینترنت قادر به ادامه فعالیت هستند و کدام بخش ها در صورت قطع ارتباط متوقف خواهند شد. این موضوع به ویژه برای بانک ها، شرکت های بیمه، مراکز درمانی و سازمان های ارائه دهنده خدمات عمومی اهمیت دارد؛ زیرا حتی اختلال موقت در سرویس های آن ها می تواند تعداد زیادی از کاربران را تحت تأثیر قرار دهد.
درس چهارم: سرعت بازیابی، یک شاخص حیاتی برای کسب و کار است.
در زمان وقوع بحران، مدیران معمولاً دو سؤال اصلی دارند: چه زمانی سامانه ها دوباره فعال می شوند و چه مقدار از اطلاعات ممکن است از دست برود؟ پاسخ به این دو سؤال با مفاهیم RTO و RPO مشخص می شود.
RTO
۲ ساعت: زمان هدف برای بازیابی سرویس در این مثال
RPO
۱۵ دقیقه: حداکثر عقب رفت زمانی قابل قبول داده در این مثال
مقادیر صرفاً برای توضیح مفهوم هستند و باید برای هر سرویس جداگانه تعیین شوند.
- RTO (Recovery Time Objective) مدت زمان هدف برای بازگرداندن یک سرویس پس از اختلال است. برای مثال، اگر RTO سامانه صدور بیمه نامه دو ساعت باشد، راهکار بازیابی باید طوری طراحی شود که سرویس در این بازه قابل بازگرداندن باشد.
- RPO (Recovery Point Objective) میزان قابل قبول عقب رفت داده نسبت به لحظه بروز اختلال را مشخص می کند. برای مثال، RPO پانزده دقیقه ای یعنی سازمان باید بتواند اطلاعات را تا نقطه ای بازیابی کند که بیش از پانزده دقیقه قبل از حادثه نباشد.
این دو شاخص باید متناسب با اهمیت هر سرویس تعیین شوند. سامانه ای که روزانه هزاران تراکنش مالی ثبت می کند، با سامانه آرشیو اسناد قدیمی نیازهای یکسانی ندارد. استاندارد NIST SP 800-34 نیز بر تعیین اهداف بازیابی بر اساس اهمیت فرآیندهای کسب وکار تأکید دارد. نکته مهم این است که RTO و RPO صرفاً اعدادی در یک سند نباشند. سازمان باید با آزمایش های واقعی مشخص کند آیا زیرساخت موجود قادر به تحقق این اهداف است یا خیر.
درس پنجم: حتی مراکز داده بزرگ و زیرساخت های ابری هم آسیب پذیرند
یکی از قابل توجه ترین اتفاقات جنگ، آسیب دیدن زیرساخت های مراکز داده شرکت Amazon Web Services در خاورمیانه بود. طبق گزارش رسمی AWS در ۲ مارس ۲۰۲۶، حملات پهپادی به دو تأسیسات این شرکت در امارات متحده عربی و وقوع یک حمله در نزدیکی تأسیسات آن در بحرین، موجب آسیب فیزیکی، اختلال برق و مشکلات عملیاتی شد.
این حادثه نشان داد که حتی زیرساخت های ابری بزرگ نیز از تهدیدات فیزیکی مصون نیستند. AWS به مشتریان آسیب دیده توصیه کرد برنامه های بازیابی بحران خود را فعال کنند و سرویس ها را به مناطق دیگر انتقال دهند. این اتفاق یک نکته مهم برای سازمان ها دارد: انتقال اطلاعات به فضای ابری، مسئولیت برنامه ریزی برای بازیابی بحران را از بین نمی برد.
سازمان باید بداند اطلاعاتش در چه مناطقی نگهداری می شود، چه نسخه های مستقلی از آن موجود است و در صورت از دسترس خارج شدن یک منطقه، چه راهکاری برای ادامه سرویس دهی دارد. برای برخی سازمان ها، استفاده از چند منطقه ابری می تواند راهکار مناسبی باشد. برای برخی دیگر نیز معماری ترکیبی شامل زیرساخت داخلی و فضای ابری، انتخاب منطقی تری است. مهم تر از نوع فناوری، جلوگیری از وابستگی کامل به یک زیرساخت یا موقعیت جغرافیایی است.
درس ششم: نسخه های پشتیبان باید در برابر حملات سایبری نیز محافظت شوند
جنگ های امروزی تنها در میدان نبرد اتفاق نمی افتند. حملات سایبری نیز می توانند با هدف تخریب اطلاعات، اختلال در ارائه خدمات یا از کار انداختن زیرساخت های حیاتی انجام شوند. در جریان درگیری های سال ۲۰۲۶، گزارش هایی از حملات سایبری مخرب علیه شرکت های فناوری و حوزه سلامت منتشر شد. برخی از این حملات با هدف حذف اطلاعات و ایجاد اختلال عملیاتی صورت گرفتند. در چنین شرایطی، اگر نسخه های پشتیبان سازمان روی همان شبکه و با همان دسترسی های مدیریتی نگهداری شوند، مهاجم ممکن است بتواند علاوه بر اطلاعات اصلی، نسخه های پشتیبان را نیز حذف یا رمزگذاری کند. به همین دلیل، سازمان ها باید از راهکارهای محافظت شده پشتیبان گیری استفاده کنند.
یکی از روش های شناخته شده، قانون 3-2-1 است:
- 3
-نسخه از اطلاعات
-نسخه اصلی + دو بکاپ
- 2
-نوع رسانه یا سامانه
-برای کاهش ریسک مشترک
- 1
-نسخه خارج از سایت
-در موقعیت مستقل
بهتر است حداقل یک نسخه آفلاین یا تغییرناپذیر باشد. نسخه های تغییرناپذیر یا Immutable Backup طوری طراحی می شوند که در طول دوره نگهداری تعریف شده، امکان تغییر یا حذف غیرمجاز آن ها محدود شود. همچنین نسخه های آفلاین که به صورت دائمی به شبکه اصلی متصل نیستند، می توانند در برابر برخی حملات مخرب لایه حفاظتی مهمی ایجاد کنند. آژانس امنیت سایبری آمریکا (CISA) نیز بر نگهداری بکاپ های آفلاین و رمزنگاری شده و آزمایش منظم بازیابی اطلاعات تأکید دارد. البته هیچ کدام از این روش ها به تنهایی کافی نیستند. مدیریت دسترسی ها، حفاظت از حساب های مدیریتی، بررسی سلامت نسخه ها و جداسازی محیط بکاپ از شبکه عملیاتی نیز باید بخشی از راهکار امنیتی سازمان باشد.
درس هفتم: بازیابی اطلاعات بدون برنامه تداوم کسب و کار کافی نیست
فرض کنید یک شرکت موفق شده است پس از یک حادثه، تمامی سرورها و پایگاه های داده خود را بازیابی کند؛ اما کارکنان به محل کار دسترسی ندارند، ارتباط با مشتریان برقرار نیست و فرآیندهای عملیاتی سازمان متوقف شده اند. آیا می توان گفت سازمان از بحران عبور کرده است؟ خیر. بازیابی فناوری اطلاعات، تنها بخشی از بازگشت به فعالیت عادی است.
در اینجا دو مفهوم اهمیت پیدا می کنند:
- بازیابی بحران یا Disaster Recovery (DR) بر بازگرداندن زیرساخت ها، اطلاعات و سرویس های فناوری اطلاعات پس از اختلال تمرکز دارد.
- تداوم کسب وکار یا Business Continuity (BC) مفهوم گسترده تری است و مشخص می کند سازمان چگونه در زمان بحران، فعالیت های حیاتی خود را با حداقل اختلال ادامه دهد.
برای مثال، ممکن است یک شرکت بیمه تصمیم بگیرد در صورت اختلال گسترده، ابتدا سامانه های مرتبط با خدمات ضروری بیمه گذاران را بازیابی کند و سامانه های گزارش گیری غیرضروری را در اولویت بعدی قرار دهد. این تصمیم باید پیش از وقوع بحران گرفته شده باشد؛ نه در شرایطی که تمامی مدیران و کارشناسان برای حل مشکلات زمان محدودی دارند. داشتن برنامه تداوم کسب وکار کمک می کند سازمان مشخص کند کدام فعالیت ها حیاتی هستند، چه منابعی برای ادامه آن ها لازم است و مسئولیت هر تیم در شرایط اضطراری چیست.
سازمان ها چگونه برای بحران بعدی آماده شوند؟
آمادگی برای بازیابی بحران لزوماً به معنای خرید تجهیزات گران قیمت یا راه اندازی یک مرکز داده کاملاً مشابه با سایت اصلی نیست. اولین قدم، شناخت نیازهای واقعی سازمان و طراحی راهکار متناسب با آن است.
شناسایی سرویس ها و اطلاعات حیاتی
تمام سامانه های سازمان اهمیت یکسانی ندارند. ابتدا باید سرویس هایی شناسایی شوند که توقف آن ها مستقیماً بر درآمد، ارائه خدمات، تعهدات قانونی یا اعتبار سازمان تأثیر می گذارد. این فرآیند که با عنوان تحلیل تأثیر بر کسب وکار یا BIA شناخته می شود، مبنای تعیین اولویت های بازیابی خواهد بود.
بررسی وضعیت فعلی نسخه های پشتیبان
سازمان باید پاسخ روشنی برای چند پرسش داشته باشد: از چه اطلاعاتی بکاپ گرفته می شود؟ نسخه ها کجا ذخیره می شوند؟ چه مدت نگهداری می شوند؟ آیا در برابر حذف و تغییر غیرمجاز محافظت شده اند؟ همچنین باید اطمینان حاصل شود که اطلاعات مهمی مانند تنظیمات تجهیزات شبکه، گواهی های دیجیتال، پیکربندی سامانه ها و اطلاعات موردنیاز برای راه اندازی مجدد سرویس ها فراموش نشده اند.
طراحی سایت بازیابی بحران
برای سرویس های حیاتی، باید امکان بازیابی در یک زیرساخت مستقل بررسی شود. بسته به نیاز سازمان، این راهکار می تواند از نگهداری بکاپ در سایت دوم تا راه اندازی زیرساخت آماده به کار متغیر باشد.
تعیین اهداف بازیابی
برای هر سامانه، RTO و RPO باید با مشارکت مدیران کسب وکار و تیم فناوری اطلاعات تعیین شوند. بدون این اهداف، انتخاب تجهیزات و فناوری های بازیابی بیشتر بر اساس حدس انجام خواهد شد.
زمایش واقعی سناریوهای بحران
یکی از مهم ترین مراحل، اجرای دوره ای مانور بازیابی است. برای مثال، سازمان می تواند در یک محیط کنترل شده سناریوی از دسترس خارج شدن سایت اصلی را اجرا کند و بررسی کند آیا امکان راه اندازی سرویس ها از محل جایگزین وجود دارد یا خیر. این آزمایش باید زمان واقعی بازیابی، سلامت داده ها، وابستگی های سرویس ها و مشکلات مشاهده شده را ثبت کند.
مشخص کردن مسئولیت تیم ها
در زمان بحران باید مشخص باشد چه کسی تصمیم فعال سازی سایت جایگزین را می گیرد، چه تیمی مسئول بازیابی پایگاه داده است، چه کسی تنظیمات شبکه را تغییر می دهد و چه زمانی سرویس بازیابی شده اجازه ورود به محیط عملیاتی را دارد. نبود این هماهنگی می تواند حتی یک زیرساخت فنی مناسب را به راهکاری ناکارآمد تبدیل کند.
آیا همه سازمان ها به سایت بازیابی بحران نیاز دارند؟
پاسخ برای همه سازمان ها یکسان نیست. یک کسب وکار کوچک که می تواند چند ساعت یا حتی یک روز بدون سامانه های خود فعالیت کند، ممکن است با یک راهکار پشتیبان گیری مطمئن و امکان بازیابی روی زیرساخت جایگزین، نیاز خود را برطرف کند. اما سازمانی که خدمات مالی، درمانی یا عملیاتی حساس ارائه می دهد، معمولاً به سطح بالاتری از آمادگی نیاز دارد. در جدول زیر، چند رویکرد متداول قابل مقایسه هستند:
| راهکار | کاربرد مناسب | ویژگی اصلی |
| بکاپ خارج از سایت | سامانه های با حساسیت کمتر | بازیابی پس از تأمین زیرساخت |
| سایت سرد (Cold Site) | سازمان های با تحمل توقف بیشتر | زیرساخت جایگزین با آماده سازی اولیه |
| سایت گرم (Warm Site) | سامانه های نسبتاً حیاتی | بخشی از زیرساخت از قبل آماده است |
| سایت داغ (Hot Site) | خدمات بسیار حیاتی | زیرساخت آماده برای بازیابی سریع تر |
انتخاب نهایی باید با توجه به هزینه توقف سرویس، حساسیت اطلاعات، منابع مالی و پیچیدگی زیرساخت انجام شود. نکته ای که نباید فراموش شود این است که راهکارهای پیشرفته تر الزاماً برای تمام سازمان ها بهترین انتخاب نیستند. یک سامانه بکاپ ساده اما درست طراحی شده و مرتب آزمایش شده، می تواند از یک زیرساخت گران قیمت فاقد برنامه عملیاتی مؤثرتر باشد.
هزینه بازیابی بحران بیشتر است یا هزینه توقف کسب وکار؟
بسیاری از سازمان ها زمانی که درباره راه اندازی سایت بازیابی بحران تصمیم می گیرند، ابتدا هزینه سرورها، ذخیره سازها، نرم افزارها و تجهیزات ارتباطی را محاسبه می کنند. اما بخش دیگری از محاسبه معمولاً نادیده گرفته می شود: هزینه ای که سازمان در صورت توقف خدمات پرداخت خواهد کرد. این هزینه فقط شامل درآمد ازدست رفته نیست. تأخیر در انجام تعهدات، کاهش رضایت مشتریان، هزینه اضافه کاری تیم های فنی، جرایم احتمالی قراردادی و آسیب به اعتبار سازمان نیز باید در نظر گرفته شوند.
برای مثال، اگر یک سامانه فروش آنلاین در هر ساعت توقف، ده میلیون تومان زیان مستقیم ایجاد کند، توقف ۲۴ ساعته آن به معنای ۲۴۰ میلیون تومان زیان مستقیم خواهد بود؛ بدون در نظر گرفتن سایر پیامدها. بنابراین، سرمایه گذاری در بازیابی بحران باید بر اساس مقایسه هزینه اجرای راهکار با خسارت احتمالی توقف کسب وکار ارزیابی شود. برای برخی سازمان ها، سرمایه گذاری در راهکارهای پیشرفته بازیابی کاملاً توجیه پذیر است. برای برخی دیگر، اصلاح سیاست پشتیبان گیری و ایجاد یک محل مستقل برای نگهداری اطلاعات می تواند اولین اقدام ضروری و اقتصادی باشد.
نقش شرکت های تخصصی زیرساخت در آمادگی سازمان ها برای جنگ و شرایط بحرانی
طراحی یک راهکار مؤثر برای بازیابی بحران به تخصص های مختلفی نیاز دارد؛ از شبکه و مجازی سازی گرفته تا ذخیره سازی، امنیت، پایگاه داده و مدیریت عملیات. به همین دلیل، بسیاری از سازمان ها برای ارزیابی وضعیت موجود و پیاده سازی راهکارهای بازیابی اطلاعات از شرکت های تخصصی زیرساخت کمک می گیرند. این همکاری می تواند شامل ارزیابی ریسک، شناسایی سرویس های حیاتی، طراحی معماری بکاپ، ایجاد سایت بازیابی بحران، پیاده سازی فرآیندهای بازیابی و برگزاری مانورهای دوره ای باشد. در این مسیر، مهم ترین موضوع انتخاب راهکاری است که متناسب با نیاز واقعی سازمان طراحی شود و در شرایط بحرانی نیز قابل اجرا باشد.
شرکت امین دقیق سامانه با تمرکز بر خدمات زیرساخت، مجازی سازی، ذخیره سازی، پشتیبان گیری و مانیتورینگ شبکه، می تواند در بررسی وضعیت موجود و طراحی راهکارهای مناسب برای افزایش تاب آوری زیرساخت فناوری اطلاعات سازمان ها نقش داشته باشد. هدف نهایی چنین راهکارهایی فقط محافظت از فایل ها و پایگاه های داده نیست؛ بلکه کاهش ریسک توقف فعالیت های حیاتی سازمان در زمان بحران است.
جمع بندی: بحران بعدی منتظر آماده شدن سازمان ها نمی ماند
جنگ ۴۰ روزه نشان داد که زیرساخت فناوری اطلاعات تا چه اندازه می تواند از رویدادهای بیرونی تأثیر بپذیرد. اختلال ارتباطات، آسیب فیزیکی مراکز داده و حملات سایبری، همگی می توانند به صورت مستقیم یا غیرمستقیم دسترسی سازمان ها به اطلاعات و سرویس های حیاتی را تهدید کنند. مهم ترین درسی که از این شرایط می توان گرفت، ضرورت تغییر نگاه به پشتیبان گیری و بازیابی بحران است. دیگر کافی نیست که سازمان فقط از اطلاعات خود نسخه پشتیبان تهیه کند. باید بداند این نسخه ها تا چه اندازه قابل اتکا هستند، در چه شرایطی می توان آن ها را بازیابی کرد و بازگشت به فعالیت عادی چقدر زمان می برد.
برنامه بازیابی بحران باید پیش از وقوع حادثه طراحی و آزمایش شود. زیرا در زمان بحران، فرصتی برای کشف وابستگی های ناشناخته، تهیه تجهیزات ضروری یا طراحی فرآیندهای بازیابی از ابتدا وجود ندارد. در نهایت، تفاوت سازمان آماده و سازمان آسیب پذیر در این نیست که کدام یک با بحران مواجه می شود؛ بلکه در این است که کدام یک می تواند پس از بحران، سریع تر و با خسارت کمتر به فعالیت خود ادامه دهد.
سؤالات متداول درباره
- آیا داشتن بکاپ برای مقابله با بحران کافی است؟
خیر. بکاپ یکی از مهم ترین اجزای بازیابی بحران است، اما به تنهایی کافی نیست. سازمان باید زیرساخت لازم، برنامه عملیاتی و توانایی آزمایش شده برای بازگرداندن اطلاعات و سرویس های حیاتی را نیز داشته باشد. - تفاوت بکاپ و Disaster Recovery چیست؟
بکاپ به معنای تهیه نسخه پشتیبان از اطلاعات است، اما Disaster Recovery مجموعه ای از فرآیندها و راهکارها برای بازیابی اطلاعات، سامانه ها و زیرساخت فناوری اطلاعات پس از وقوع بحران است. - آیا ذخیره اطلاعات در فضای ابری امنیت کامل ایجاد می کند؟
خیر. خدمات ابری نیز می توانند به دلیل اختلال ارتباطات، حملات سایبری یا آسیب های فیزیکی از دسترس خارج شوند. نگهداری نسخه های مستقل و طراحی راهکار بازیابی مناسب همچنان ضروری است. - چند وقت یک بار باید بازیابی اطلاعات آزمایش شود؟
بسته به اهمیت سرویس ها، تغییرات زیرساخت و الزامات سازمان، باید برنامه آزمایش دوره ای تعیین شود. برای سامانه های حیاتی، آزمایش پس از تغییرات مهم نیز ضروری است. - آیا سازمان های کوچک هم به برنامه بازیابی بحران نیاز دارند؟
بله. هر سازمانی که فعالیت آن به اطلاعات دیجیتال وابسته است، به برنامه ای متناسب با اندازه، بودجه و میزان حساسیت خدمات خود نیاز دارد؛ هرچند لزوماً به یک مرکز داده دوم کامل احتیاج ندارد.